
Qısaca
- Broadcom proqram təminatındakı WPSplinter zəifliyi Wi-Fi parolu tələb etmədən modemlərə uzaqdan daxil olmağa imkan verir və bu, bütün dünyada milyonlarla cihazı risk altında qoyur.
- Təhlükəsizlik tədqiqatçısı Quentin Kaiser oktyabrın 16-da Parisdə keçirilən Hexacon konfransında ictimaiyyətlə "WPSplinter" adlı kritik təhlükəsizlik açığını paylaşdı.
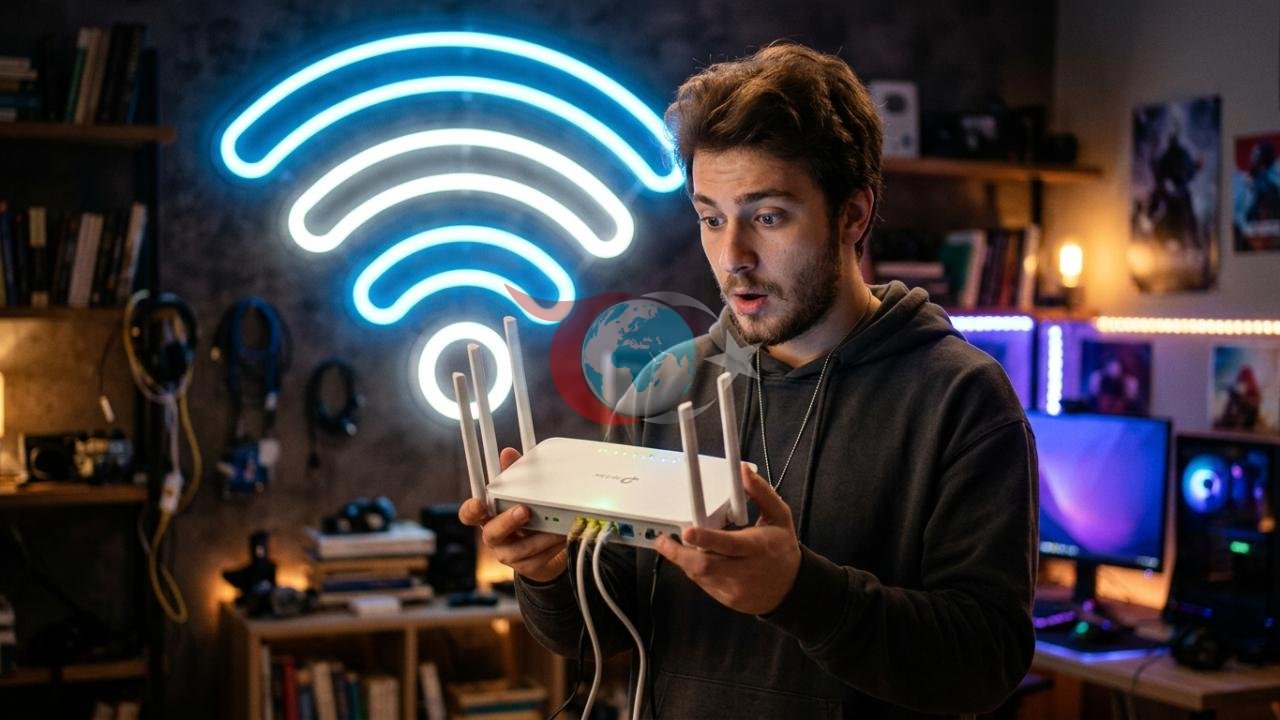
Təhlükəsizlik tədqiqatçısı Quentin Kaiser oktyabrın 16-da Parisdə keçirilən Hexacon konfransında ictimaiyyətlə "WPSplinter" adlı kritik təhlükəsizlik açığını paylaşdı. Müəyyən edilib ki, Broadcom tərəfindən hazırlanmış WPS funksiyasının köhnə kod ardıcıllığında baş verən xəta səbəbindən təcavüzkarlar Wi-Fi parolunu və ya WPS parolunu bilmədən modemlərin yaddaşına daxil ola və ya uzaqdan kod işlədə bildilər.
WPSplinter zəifliyi hansı risk yaradır?
Tədqiqatçı Quentin Kaiser bildirib ki, hücumun baş verməsi üçün təcavüzkarın cihazın simsiz siqnal diapazonunda olması kifayətdir. Kaiser, "Hücumu həyata keçirmək üçün Wi-Fi parolunu bilmək və ya WPS cütləşməsini tamamlamaq lazım deyil. Təcavüzkarın cihazın simsiz siqnal diapazonu daxilində olması kifayətdir."Sözügedən açığın Broadcom proqramında mesajları səhv emal edən və təcavüzkarların cihazın yaddaşını oxumasına imkan verən köhnə kodun səbəb olduğu açıqlanıb.
Hansı cihazlar və markalar risk altındadır?
Testlərdə, Wi-Fi açarının Orange Belgium tərəfindən təmin edilən Askey TCG3000 şlüzündə cihazın NVRAM yaddaşından götürülə biləcəyi və Sagemcom tərəfindən istehsal olunan Proximus BBOX3V+ modelində internet bağlantısına ehtiyac olmadan uzaqdan qabıq girişinin təmin oluna biləcəyi sübut edildi. Kaiser, Cisco, TP-Link, Netgear, Sagemcom, Nokia, ZTE və Zyxel kimi markaların Broadcom çiplərindən istifadə edən modem və şlüzlərin də risk altında olduğunu bildirdi və dünya üzrə yüz milyonlarla cihazın bu zəiflikdən təsirlənə biləcəyi barədə xəbərdarlıq etdi.
Quentin Kaiser, süni intellekt texnologiyasından istifadə edərək bir həftədən az müddətdə aşkar edilən bu zəifliyi iyul ayında Broadcom-a bildirdiyini bildirdi. Şirkətin 2018-ci ildən bəri problemdən xəbərdar olduğunu və o zaman düzəliş etdiyini ifadə edən araşdırmaçı, mövcud tapıntıların əvvəlki düzəlişin tamamlanmadığını göstərdiyini müdafiə etdi. Broadcom isə məsələnin cihaz istehsalçıları ilə müzakirə edilməli olduğunu bildirib və məsuliyyəti istehsalçılara yönəldib.
Modemin təhlükəsizliyini təmin etmək üçün istifadəçilərə mütəmadi olaraq cihazlarının proqram yeniləmələrini yoxlamaq və mümkünsə WPS funksiyasını söndürmək tövsiyə olunur. Müvafiq qurumların rəsmi açıqlamalarından sonra internet provayderləri tərəfindən təqdim edilən modemlərlə bağlı yeniləmələr mümkün kiberhücumlara qarşı alına biləcək ən əsas tədbirlərdəndir.
Nəticə
WPSplinter zəifliyi göstərir ki, avadanlıq istehsalçıları tərəfindən istifadə edilən köhnə proqram kodları uzun illər təhlükəsizlik riskləri daşıya bilər. 2018-ci ildən bəri məlum olan problemin tam həll edilməməsi tədarük zəncirinin təhlükəsizliyinin və proqram təminatı yeniləmələrinin kritik əhəmiyyətini sübut edir.
Təhlükəsizlik zəifliklərinin aşkar edilməsində süni intellekt vasitələrinin sürəti kibermüdafiə strategiyalarında yeni dövrün başladığını göstərir. Bununla belə, bu, təcavüzkarların eyni texnologiyalardan istifadə edərək həssas sistemləri daha tez aşkarlaya bilməsi faktını gətirir.
Mümkün təsirlər
Dünyada yüz milyonlarla cihaza təsir edə biləcək bu zəiflik ev və iş yeri şəbəkələrinin icazəsiz girişə məruz qalmasına səbəb ola bilər. Broadcom əsaslı cihazların, xüsusən də korporativ şəbəkələrdə və ya həssas məlumatların işləndiyi nöqtələrdə istifadə edilən cihazların bu boşluq vasitəsilə kiber hücumçuların hədəfinə çevriləcəyi gözlənilir.
İstehsalçıların zəifliyi aradan qaldırmaq üçün buraxacağı mümkün yamaqlar köhnə model modemlərin performansına və ya uyğunluğuna təsir göstərə bilər. İstifadəçilər cihazlarını güncəlləşdirməsələr, botnet hücumlarında şəxsi məlumatların ələ keçirilməsi və ya modemlərdən istifadə kimi risklər arta bilər.
Fikirləriniz
Təhlükəsizlik zəifliklərinin aradan qaldırılmasında modem istehsalçılarının məsuliyyəti haqqında nə düşünürsünüz? Sizcə, internet provayderləri müştərilərinə təklif etdikləri cihazların təhlükəsizliyini təmin etmək üçün daha çox təşəbbüs göstərməlidirlərmi? Fikirlərinizi şərhlərdə paylaşa bilərsiniz.
Mənbə: Haber7
Şərhlər (0)
Şərh yaz
Hələ şərh yazılmayıb. İlk şərhi siz yazın!