ChatGPT'nin geliştiricisi OpenAI, bünyesinde görev yapan bir mühendisin şirketin toplantı odasına gizli dinleme cihazı yerleştirdiğini tespit etti. Olayın ortaya çıkmasının ardından şirket yönetimi, durumu ABD Federal Soruşturma Bürosuna (FBI) bildirdi. 35 yaşındaki Suudi Arabistan vatandaşı OpenAI mühendisi Abdulrahman Alfozan, 9 Ekim tarihinde gerçekleştirilen operasyonla gözaltına alındı ve ardından tutuklandı.
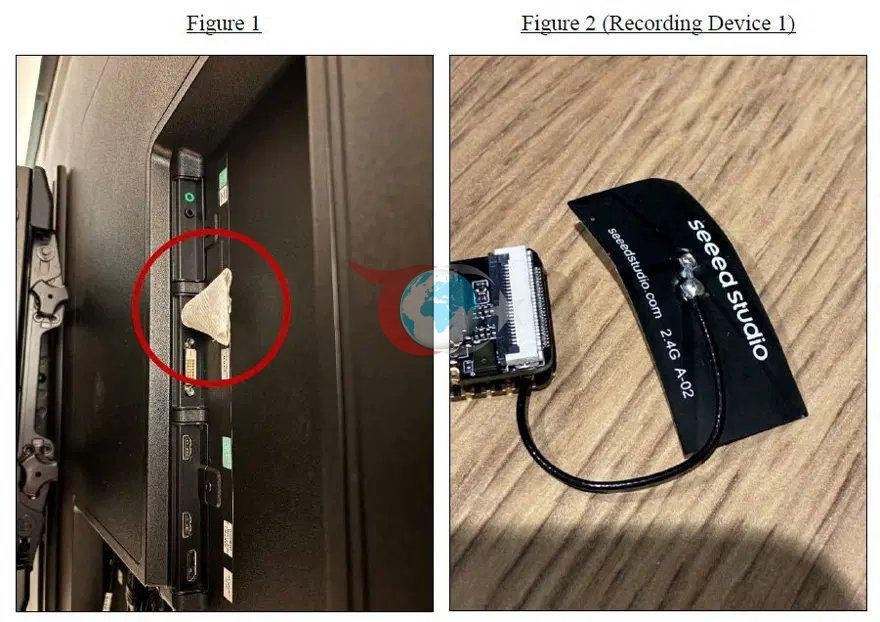
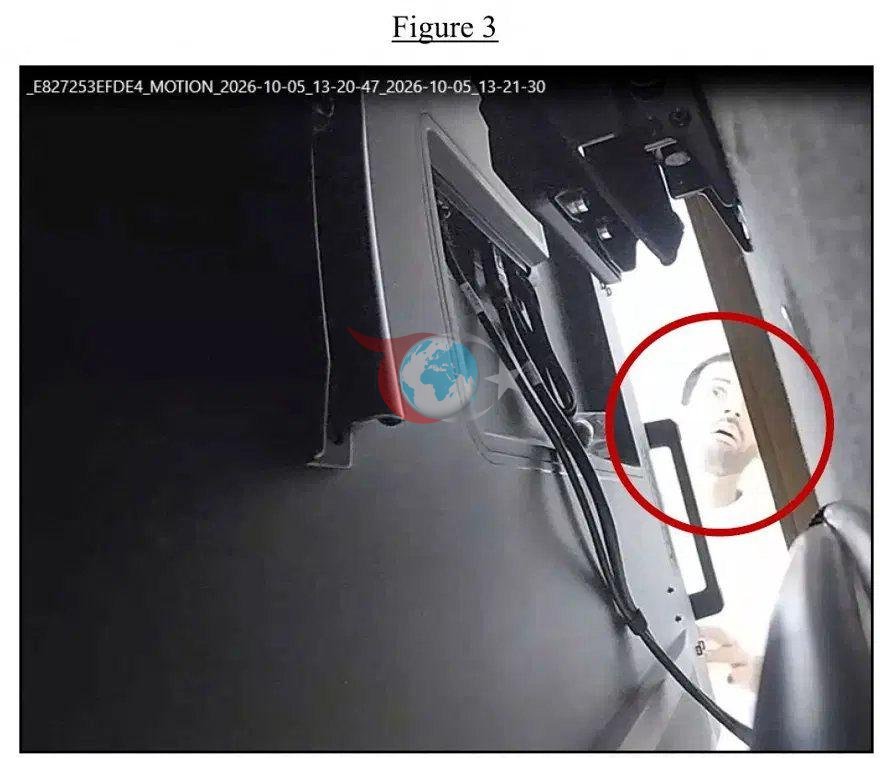
Federal mahkemeye sunulan suç duyurusuna göre, söz konusu cihaz 30 Eylül tarihinde toplantı odasındaki bir televizyonun arkasında, USB girişine takılı halde bulundu. Cihazın tuvalet kağıdıyla gizlenmiş olması, odadaki görüşmeleri kaydetme amacı taşıdığı şüphesini güçlendirdi. Güvenlik kamerası kayıtlarının incelenmesi neticesinde, Alfozan'ın yetkisi olmamasına rağmen toplantı odası çevresinde birden fazla kez görüldüğü belirlendi. OpenAI, olayın ardından ilgili çalışanın iş akdinin feshedildiğini duyurdu.
Şirket, kendi yapay zeka modellerini kullanarak cihazın teknik özelliklerini ve kaynağını incelemeye aldı. Yapılan ilk incelemelerde, şüphelinin yapay zeka modellerinin ağırlık dosyalarına, kaynak kodlarına veya müşteri verilerine yetkisiz erişim sağladığına dair herhangi bir bulguya rastlanmadığı ifade edildi. OpenAI, teknolojilerini ve verilerini korumanın ulusal öneme sahip bir mesele olduğunu belirterek, güvenlik programlarının içeriden gelen tehditlere karşı da donanımlı olduğunu vurguladı.
5N1K ile Devlet.TC notu
Kim: 35 yaşındaki Suudi Arabistan vatandaşı OpenAI mühendisi Abdulrahman Alfozan.
Ne: Toplantı odasına gizli kayıt cihazı yerleştirmek.
Nerede: OpenAI ofisi, ABD.
Ne zaman: Cihaz 30 Eylül tarihinde bulundu, şüpheli 9 Ekim tarihinde tutuklandı.
Neden: Şirket içi görüşmeleri kaydetmek amacıyla yerleştirildiği düşünülüyor.
Nasıl: Cihaz, toplantı odasındaki bir televizyonun arkasına USB girişine takılarak ve tuvalet kağıdıyla kamufle edilerek yerleştirildi.
Devlet.TC notu: Kurumsal casusluk veya veri güvenliği ihlali şüphesi taşıyan durumlarda, ilgili kurumların derhal adli makamlarla iş birliği yapması ve siber güvenlik protokollerini güncelleyerek iç denetim mekanizmalarını sıkılaştırması beklenir. Çalışanların yetki sınırlarının dijital ve fiziksel olarak sürekli denetlenmesi, benzer güvenlik açıklarının önlenmesi adına kritik bir süreçtir.
Çıkarılacak sonuç
Bu olay, teknoloji devlerinin yalnızca dış siber saldırılara karşı değil, aynı zamanda kurum içindeki "içeriden gelen tehditlere" karşı da savunmasız kalabileceğini göstermektedir. Şüphelinin yetkisiz erişim sağladığına dair bir kanıt bulunamamış olması, şirketin veri güvenliği açısından bir nebze rahatlatıcı olsa da, fiziksel güvenlik ihlalinin boyutu kurumsal güvenin sarsılmasına neden olmuştur.
Olayın bir mühendis tarafından gerçekleştirilmiş olması, yüksek teknoloji şirketlerinde çalışanların erişim yetkilerinin ve fiziksel hareket alanlarının yeniden gözden geçirilmesi gerektiğini ortaya koymaktadır. Güvenlik protokollerinin sadece dijital değil, fiziksel denetimleri de kapsaması gerektiği bir kez daha kanıtlanmıştır.
Muhtemel etkiler
Bu gelişme, OpenAI'ın güvenlik politikalarını daha katı hale getirmesine ve çalışanların ofis içi hareketlerini kısıtlayacak yeni denetim mekanizmaları geliştirmesine yol açabilir. Ayrıca, yapay zeka sektöründeki diğer şirketlerin de benzer "içeriden tehdit" senaryolarına karşı güvenlik önlemlerini artırması beklenebilir.
Şirketin müşteri verilerine veya kaynak kodlarına erişim sağlanmadığını açıklaması, kullanıcılar nezdinde oluşabilecek olası bir güven kaybını sınırlayabilir. Ancak FBI soruşturmasının derinleşmesi, ilerleyen dönemde farklı güvenlik açıklarının ortaya çıkmasına veya şirketin regülasyonlar çerçevesinde daha sıkı denetlenmesine neden olabilir.
Kaynak: Haber7
Yorumlar (0)
Yorum Yaz
Henüz yorum yapılmamış. İlk yorumu siz yapın!