NASK киберқауіпсіздік жөніндегі сарапшысы Бойке жаңа буын көліктеріндегі киберқауіптерге қарсы ескертеді
NASK киберқауіпсіздік жөніндегі сарапшысы Карол Бойке жаңа буын көліктеріндегі киберқауіпсіздік қауіптеріне қарсы пайдаланушыларды оқыту мен өндірушіні қолдаудың маңыздылығын атап өтті.
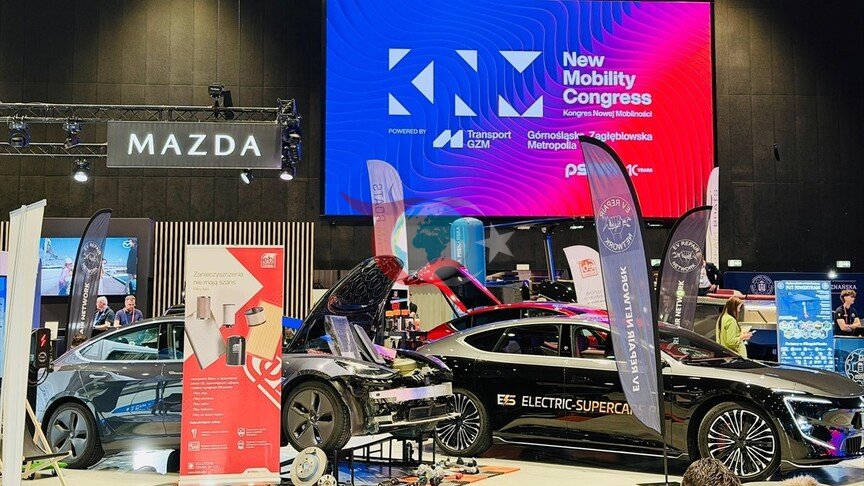
Польша Инвестициялар және сауда агенттігі (PAIH) ұйымдастырған «Польша бизнесті алға жылжыту» бағдарламасы аясында Катовицеде өткен «Жаңа ұтқырлық конгрессіне» барған NASK киберқауіпсіздік жөніндегі сарапшысы Карол Бойке пайдаланушыларды оқытудың, өндірушілерді қолдаудың және жаңа буын көліктері тап болатын киберқауіпсіздік қатерлеріне қарсы үкімет пен компания ынтымақтастығының маңыздылығын атап өтті.
Қауіпсіз байланыс және пайдаланушыны оқыту
Бойке жаңа буын көліктерінде бірінші кезекте байланыс қауіпсіз болуы керек деп мәлімдеді және деректер жіберілетін және қабылданған жердің екі жағында да тексеріліп, шифрлануы керек екенін атап өтті. Байланыстарды ұрлау әрекеттерінің алдын алу керектігін айтқан Бойке: «Сондықтан, мысалы, біреу көлік сатушысының кейпіне еніп, содан кейін бұл еліктеуді көлікті басып алуға айналдырған кезде ешқандай проблемалар болмас үшін, біз көлік құралының өзі және деректерді жіберуші үшін бірегей кілт түрін қорғауымыз керек» деді. деді ол.
Жүйені күшейтумен қатар жүргізушілерді де оқыту керек екеніне назар аударған Бойке ең жоғары стандарттарға сай жаңартылған көлікте де жүргізуші немесе ол қолданатын басқа құрылғылар әлсіз тұстарды тудыруы мүмкін екенін айтты. «Біз шынымен ойлануымыз керек нәрсе - жүйенің өзін күшейту, сонымен қатар жүйенің драйверін немесе пайдаланушысын әртүрлі қауіптердің мүмкіндіктері туралы оқыту», - деді Бойке. Ол өрнекті қолданды.
Өндірушінің қолдауы және жаңарту міндеттемесі
Компаниялар мен үкіметтердің киберқауіпсіздік саласында ынтымақтасуы керектігін айтқан Бойке үкіметтердің стандарттарды анықтап, енгізуі және өндірушілер мен пайдаланушыларды осы стандарттарды қолдануға ынталандыруы керектігін айтты. Өндірушілер де ережелерді сақтауы және олардың өмірлік циклі бойы өнімдерін жаңартуға қолдау көрсетуі керек екенін атап өткен Бойке қауіпсіздіктің осалдығына байланысты жаңартылмаған «тасталған бағдарламалық жасақтаманы» кибер шабуылдаушылар пайдалануы мүмкін екенін ескертті.
Еуропадағы киберқауіпсіздік шараларын бағалай отырып, Бойке инновацияның ережелерден бұрын ілгерілеуінің сөзсіз екенін айтты және «Сондықтан пайдаланушыларға қауіпсіз және түсінікті тәжірибе беру үшін бірге жиналып, бірге жұмыс істеу керек» деді. деді ол.
Дереккөз: Anadolu Ajansı
Пікірлер (0)
Пікір жазу
Әлі пікір жазылмаған. Алғашқы пікірді сіз қалдырыңыз!