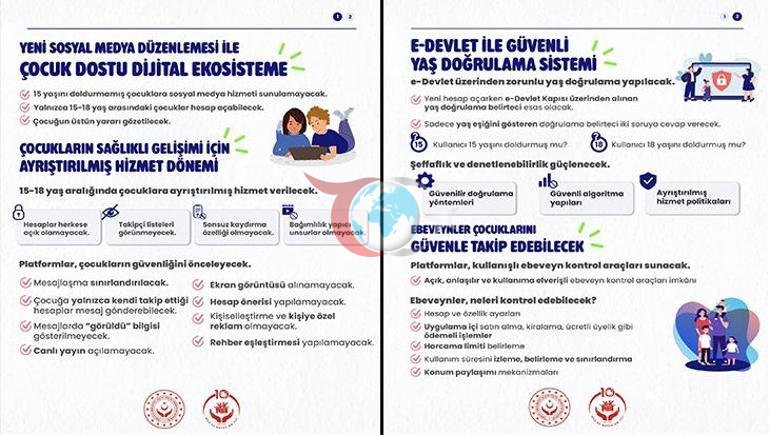
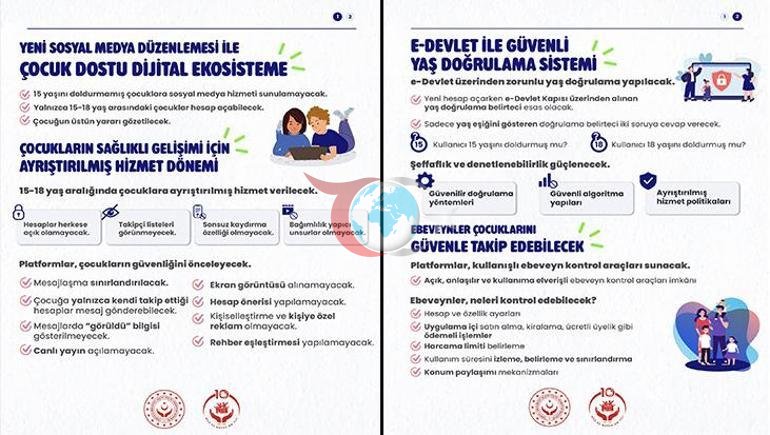
Түркияда 15 жасқа толмаған балаларға арналған әлеуметтік медиа ережелерінің пайда болуымен алаяқтар «Есептік жазбаңыз жабылады» немесе «Жасыңызды растаңыз» деген жалған хабарламалар арқылы азаматтардың цифрлық деректерін нысанаға ала бастады. Мармара университетінің оқытушысы және цифрлық коммуникация сарапшысы, профессор, доктор Али Мурат Кырык қолданушыларды электрондық үкімет пен әлеуметтік медиа платформаларының кіру экрандарына еліктейтін жалған веб-сайттардан сақ болуға шақырды.
Жалған кіру парақтарын қалай анықтауға болады?
Алаяқтар логотип, түс және дизайн сияқты элементтерді шынайы нәрсеге өте жақын көшіру арқылы пайдаланушыларды адастырады. Профессор, доктор Али Мурат Кырык тек бет көрінісіне сенбеу керектігін айтып, пайдаланушылар мекенжай жолағында міндетті түрде домен атауын тексеру керек екенін атап өтті. Электрондық үкімет транзакциялары тек ресми мобильді қосымша немесе «www.turkiye.gov.tr» мекенжайы арқылы жүзеге асырылуы тиіс екені ескертіледі.
Неге SMS растау кодтарын бөлісуге болмайды?
Шабуылдаушылар нақты платформалардағы жалған экранда пайдаланушылар енгізетін ақпаратты лезде пайдалану арқылы есептік жазбаларды басып ала алады. Профессор Доктор Али Мурат Кырык: «Шабуылдаушы азаматтан жалған бетте растау кодын енгізуді сұрап, есептік жазбаның қауіпсіздік кезеңін айналып өте алады» деп ескертті. Есептік жазба қауіпсіздігі үшін екі сатылы растау кодтарының үшінші тараптармен бөлісілмеуі өте маңызды.
Әлеуметтік медиа платформаларында жасты растау сылтауымен жіберілген күдікті сілтемелер пайдаланушылардың құпия сөздері мен SMS растау кодтарын басып алуға бағытталған алаяқтық әдісі ретінде ерекшеленеді. Профессор Доктор Али Мурат Кырык егер сілтеме басылса, құрылғыда батареяны әдеттен тыс тұтыну, интернет деректерін пайдаланудың артуы немесе танылмаған есептік жазба сеанстары сияқты белгілердің бар-жоғын тексеру керек екенін айтады.
Сандық қауіпсіздік процестерінде электрондық пошта тіркелгілерін қорғау үлкен маңызға ие; Өйткені көптеген платформаларда құпия сөзді қалпына келтіру әрекеттері электрондық пошта арқылы жүзеге асырылады. Пайдаланушылардың әр платформада әртүрлі және күшті құпия сөздерді пайдалануы, екі сатылы растауды белсендіру және күдікті қосылымдардан сақ болу цифрлық сәйкестендіру ұрлығына қарсы қолданылатын негізгі қауіпсіздік шараларының бірі болып табылады.
Қорытынды
Цифрлық әлемдегі қауіпсіздіктің ең әлсіз буыны - пайдаланушылардың назары мен әдеттері. Корпоративтік сәйкестіктерге еліктеу техникалық білімі жоқ пайдаланушыларды оңай тұзаққа түсіреді. Бұл жеке тұлғалардың цифрлық сауаттылық деңгейлерін арттыру және қауіпсіздік протоколдарын (мысалы, екі сатылы растау) ерекшеліксіз енгізуі қажет екенін көрсетеді.
Сонымен қатар, бірнеше платформаларда жалғыз құпия сөзді пайдалану қауіпсіздіктің бір бұзылуы барлық сандық активтердің жоғалуына әкелуі мүмкін екенін дәлелдейді. Қауіпсіздік - бұл тек жүйелердің ғана емес, сонымен қатар пайдаланушылардың да жауапкершілігі болатын процесс.
Мүмкін әсерлер
Мұндай алаяқтықтың әдістері жеке деректерді ұрлаудан басқа, үшінші тұлғаларға шабуыл жасалған есептік жазбалар арқылы жаңа алаяқтық әрекеттерінің таралуына әкелуі мүмкін. Пайдаланушылардың цифрлық сәйкестіктерін ұрлау қаржылық шығындарға және ұзақ мерзімді перспективада беделіне нұқсан келтіруі мүмкін.
Екінші жағынан, мұндай шабуылдардың көбеюі жұртшылықтың цифрлық платформаларға деген сенімінің төмендеуіне және пайдаланушылардың онлайн қызметтерді пайдалану кезінде көбірек тартынуына әкелуі мүмкін. Корпоративтік деңгейде платформалар қауіпсіздік шараларын одан әрі күшейтеді және пайдаланушы ақпаратының белсенділігін арттырады деп күтуге болады.
Дереккөз: Milliyet
Пікірлер (0)
Пікір жазу
Әлі пікір жазылмаған. Алғашқы пікірді сіз қалдырыңыз!