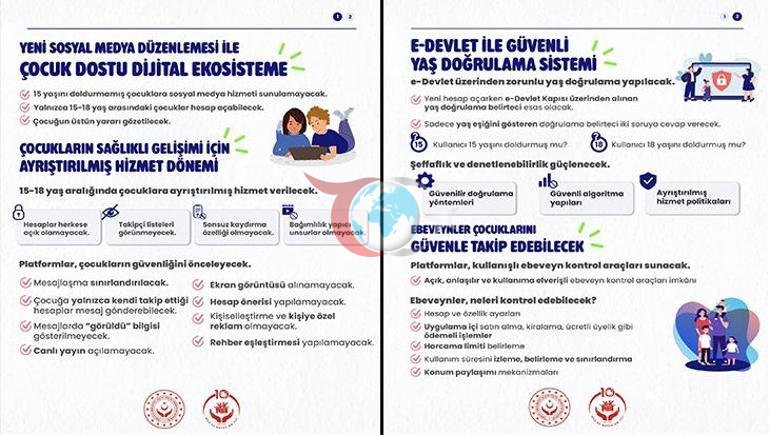
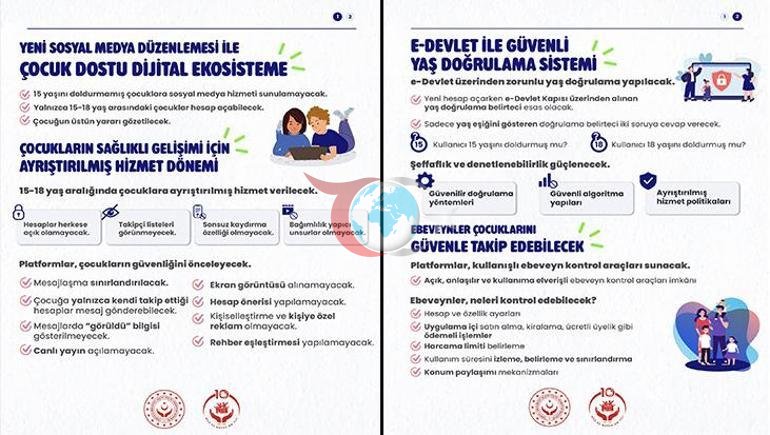
Turkiyada 15 yoshdan kichik bolalar uchun ijtimoiy media qoidalari paydo boʻlishi bilan firibgarlar “Hisobingiz yopiladi” yoki “Yoshingizni tasdiqlang” degan soxta xabarlar orqali fuqarolarning raqamli maʼlumotlarini nishonga olishni boshladi. Marmara universiteti oʻqituvchisi va raqamli aloqa boʻyicha mutaxassis Prof.Dr. Ali Murat Kirik foydalanuvchilarni elektron hukumat va ijtimoiy media platformalarining kirish ekranlarini taqlid qiluvchi soxta veb-saytlardan ehtiyot boʻlishga chaqirdi.
Qanday qilib soxta kirish sahifalarini aniqlash mumkin?
Firibgarlar logotip, rang va dizayn kabi elementlarni real narsaga juda yaqin nusxalash orqali foydalanuvchilarni chalgʻitadi. Prof.Dr. Ali Murat Kirik faqat sahifa koʻrinishiga tayanmaslik kerakligini taʼkidlab, foydalanuvchilarning manzillar panelidagi domen nomini albatta tekshirishi kerakligini taʼkidladi. Eslatib oʻtamiz, “Elektron hukumat” tranzaktsiyalari faqat rasmiy mobil ilova yoki “www.turkiye.gov.tr” manzili orqali amalga oshirilishi kerak.
Nega SMS tasdiqlash kodlari ulashilmasligi kerak?
Hujumchilar foydalanuvchilar soxta ekranda kiritgan maʼlumotlardan real platformalarda bir zumda foydalanib, hisoblarni egallab olishlari mumkin. Prof.Dr Ali Murat Kirik, “Buzgʻunchi fuqarodan soxta sahifadagi tasdiqlash kodini kiritishni soʻrab, hisobning xavfsizlik bosqichini chetlab oʻtishi mumkin” deb ogohlantirdi. Hisob xavfsizligi uchun ikki bosqichli tasdiqlash kodlari uchinchi shaxslarga berilmasligi juda muhim.
Ijtimoiy media platformalarida yoshni tekshirish bahonasida yuborilgan shubhali havolalar foydalanuvchilarning parollari va SMS tasdiqlash kodlarini qoʻlga kiritishga qaratilgan firibgarlik usuli sifatida ajralib turadi. Professor Ali Murat Kirikning taʼkidlashicha, havola bosilsa, qurilmada batareya quvvatini noodatiy isteʼmol qilish, internet maʼlumotlaridan foydalanishning koʻpayishi yoki tan olinmagan hisob seanslari kabi alomatlar mavjudligini tekshirish kerak.
Raqamli xavfsizlik jarayonlarida elektron pochta hisoblarini himoya qilish katta ahamiyatga ega; Chunki koʻpgina platformalarda parolni tiklash operatsiyalari elektron pochta orqali amalga oshiriladi. Foydalanuvchilarning har bir platformada turli va kuchli parollardan foydalanishi, ikki bosqichli tekshiruvni faollashtirish va shubhali ulanishlardan ehtiyot boʻlish raqamli identifikator oʻgʻirlanishiga qarshi koʻrilishi mumkin boʻlgan asosiy xavfsizlik choralari hisoblanadi.
Xulosa
Raqamli dunyoda xavfsizlikning eng zaif boʻgʻini bu foydalanuvchilarning eʼtibori va odatlaridir. Korporativ identifikatorlarga taqlid qilish texnik bilimga ega boʻlmagan foydalanuvchilarni osongina tuzoqqa tushirishi mumkin. Bu shaxslar raqamli savodxonlik darajasini oshirishi va xavfsizlik protokollarini (masalan, ikki bosqichli tekshirish) istisnosiz amalga oshirishi zarurligini koʻrsatadi.
Bundan tashqari, bir nechta platformalarda bitta paroldan foydalanish yagona xavfsizlik buzilishi barcha raqamli aktivlarning yoʻqolishiga olib kelishi mumkinligini isbotlaydi. Xavfsizlik - bu nafaqat tizimlar, balki foydalanuvchilar ham javobgar boʻlgan jarayon.
Mumkin effektlar
Bunday firibgarlik usullari, shaxsiy maʼlumotlarni oʻgʻirlashdan tashqari, buzilgan hisoblar orqali uchinchi shaxslarga qarshi yangi firibgarlik urinishlarining tarqalishiga olib kelishi mumkin. Foydalanuvchilarning raqamli identifikatorlarini oʻgʻirlash uzoq muddatda moliyaviy yoʻqotishlarga va obroʻsiga putur yetkazishi mumkin.
Boshqa tomondan, bunday hujumlarning koʻpayishi aholining raqamli platformalarga boʻlgan ishonchini pasaytirishi va foydalanuvchilarning onlayn xizmatlardan foydalanishda ikkilanishlarini keltirib chiqarishi mumkin. Korporativ darajada platformalar xavfsizlik choralarini yanada kuchaytirishi va foydalanuvchilarning axborot faolligini oshirishini kutish mumkin.
Manba: Milliyet
Izohlar (0)
Izoh yozish
Hali izoh qoldirilmagan. Birinchi izohni siz qoldiring!